



Рейтинг: 0 / 5


Бывший соратник не стал долго ждать — пока администратора везли в наручниках, он уже строил замену.
Бывший модератор дарквеб-форума XSS, известный под ником Rehub, запустил собственную площадку под названием Rehubcom. Этот шаг совпал с арестом администратора XSS в Киеве и закрытием домена форума, а также с уходом DamageLib из коммерческой деятельности, что создаёт почву для появления новых конкурентов в тёмном сегменте интернета. Rehubcom может стать одной из таких замен, быстро заполняя вакуум, образовавшийся после ударов по прежним лидерам рынка.
XSS, изначально называвшийся DaMaGeLaB, появился в дарквебе ещё в 2004 году и был одним из старейших и самых влиятельных форумов киберпреступного мира. Здесь торговали эксплойтами, вредоносными программами, доступами к корпоративным сетям и базами утечек . Форум отличался строгими правилами и внутренней структурой, что делало его удобным для организованных преступных группировок. В разное время именно на этой площадке рекламировались крупные вымогательские группировки вроде REvil и LockBit , пока в 2021 году администрация не ввела ограничения на обсуждение шифровальщиков.
22 июля 2025 года украинские правоохранительные органы задержали администратора XSS, известного как Toha. В его распоряжении находился не только сам форум, но и Jabber-сервер thesecure.biz, обеспечивавший приватное общение участников. По оценкам, через его деятельность проходили миллионы евро. После ареста домен xss.is был изъят, но вскоре появились новые зеркала и onion-адрес, что вызвало опасения о возможном контроле над ресурсом со стороны спецслужб.
На фоне этих событий запуск Rehubcom выглядит закономерным: такие площадки всегда возникают там, где закрываются старые. Дарквеб-сообщество крайне быстро адаптируется к потерям инфраструктуры, и новые ресурсы мгновенно привлекают внимание киберпреступников. Опасность подобных форумов заключается в том, что они становятся каналами для распространения вредоносных инструментов, организации атак и шантажа жертв, превращаясь в ключевые узлы современной киберпреступной экосистемы.
История с Rehubcom показывает, что киберпреступная среда не знает пауз: даже громкие аресты и закрытия лишь временно замедляют её, но не останавливают, превращая борьбу с такими площадками в постоянную гонку с тенью.

Рейтинг: 0 / 5

Федеральная прокуратура США обнародовала обвинения в отношении 36-летнего гражданина Ирана Бехруза Парсарада, которого считают создателем и администратором одного из крупнейших даркнет-рынков Nemesis Market. Платформа действовала с 2021 года и была ликвидирована в марте 2024 года в рамках международной операции при участии Германии, Литвы, Турции и Британских Виргинских островов.
По данным Минюста США, за три года работы через Nemesis Market прошло более 400 тысяч заказов на запрещённые вещества, поддельные документы, вредоносные программы и украденные персональные данные. Сайт обслуживал свыше 150 тысяч пользователей и насчитывал около 1100 аккаунтов поставщиков, продававших широкий спектр запрещённых товаров — от наркотиков до поддельных паспортов и банковских карт.
Министерство финансов США сообщило, что стоимость проданных через платформу наркотиков за всё время приблизилась к 30 миллионам долларов. Следствие установило, что государственные агенты совершали покупки на этом ресурсе, а содержимое приобретённых веществ подтверждалось в лабораториях — в смеси находили фентанил и другие смертельно опасные соединения.
Парсараду вменяется участие в сговоре с целью распространения запрещённых веществ, их непосредственное распространение, а также организация схемы по отмыванию денег. Ему грозит максимальное наказание в виде пожизненного заключения. Минфин ранее ввёл против него санкции, заявив, что он предпринимал попытки восстановить работу даркнет-ресурса даже после его закрытия.
По версии следствия, Парсарад контролировал всю инфраструктуру Nemesis Market, включая криптовалютные кошельки, и зарабатывал на комиссиях с каждой сделки. Часть этих средств он якобы использовал для отмывания криптовалют, полученных от мошенников и киберпреступников.
Несмотря на все выдвинутые обвинения, уроженец Тегерана пока что остаётся на свободе.

Рейтинг: 0 / 5

Специалисты отразили попытку нарушения анонимности пользователей.
В конце октября администраторы Tor, операторы ретрансляторов и даже команда Tor Project начали получать жалобы на якобы проводимое их серверами сканирование портов. Как выяснилось позже, злоумышленники использовали поддельные IP-адреса, чтобы отправлять ложные сообщения о подозрительном трафике от имени Tor-узлов.
В результате расследования выяснилось, что причиной жалоб стала скоординированная атака с IP Spoofing. Атакующие подделывали IP-адреса невыходных ретрансляторов и других узлов сети Tor, что приводило к автоматическим жалобам на операторов. Специалистам удалось обнаружить источник ложных пакетов и устранить проблему 7 ноября.
Важно подчеркнуть, что данное происшествие не оказало влияния на пользователей Tor. Атака затронула только небольшое количество ретрансляторов, временно выведя их из строя. Тем не менее, операторам ретрансляторов пришлось столкнуться с волной жалоб и дополнительной нагрузкой из-за необходимости разбираться с провайдерами. Хотя атака была направлена на сообщество Tor, подобные действия с подделкой IP могут затронуть любой онлайн-сервис.
На данный момент перед проектом стоят задачи по поддержке операторов ретрансляторов: необходимо восстановить их аккаунты и помочь провайдерам разблокировать IP-адреса дирекционных узлов Tor. Операторам, чьи ретрансляторы всё ещё заблокированы, рекомендуется использовать инструмент OONI Probe и тест Circumvention для проверки доступности дирекционных узлов. Если они по-прежнему недоступны, следует обратиться к поддержке своего хостинг-провайдера.
Пострадавшие операторы также могут отправить своим провайдерам шаблонное письмо, объясняющее, что ретрансляторы стали жертвой атаки и не являются источником подозрительного трафика.
Критические дирекционные узлы сети Tor играют важнейшую роль в поддержании списка доступных ретрансляторов, и атака на них была направлена на то, чтобы нарушить работу всей сети. Злоумышленники использовали поддельные SYN-пакеты, чтобы создать иллюзию, будто IP-адреса Tor-ретрансляторов являются источниками сканирования. Это привело к блокировке IP-адресов в крупных дата-центрах, таких как OVH и Hetzner, по ложным жалобам.
Атака вызвала широкий отклик среди специалистов по кибербезопасности. Особенно ценной стала информация, предоставленная Пьером Бурдоном, который детально разобрал механизм атаки и поделился своими выводами с сообществом. Благодаря анализу Бурдона удалось глубже понять суть инцидента.

Рейтинг: 0 / 5

В даркнете наметился новый тренд в использовании украденных аккаунтов сервиса «Госуслуги». Их стали предлагать к продаже «под миграционный учет» — чтобы регистрировать иностранцев без ведома владельца жилья, сообщили «Известиям» в сервисе разведки утечек данных и мониторинга даркнета DLBI.
В DLBI добавили, что такие личные кабинеты продаются через Telegram-ботов и рекламируются в даркнете как «аккаунты для миграционного учета» по цене 600–800 рублей за аккаунт.
Специалисты DLBI отметили: предложения появились в даркнете после теракта в «Крокус Cити Холле». При его расследовании правоохранительные органы стали активно проверять систему временной регистрации иностранцев и ликвидировали большое число «резиновых квартир» и других объектов, к которым массово приписывали мигрантов.
«Как правило, основная форма незаконных услуг для мигрантов — помощь в пересечении границы, а также фиктивная постановка на учет. Например, через регистрацию приезжих в так называемых резиновых квартирах, где одновременно могут быть прописаны до сотни человек. При этом каких-либо проверок со стороны контролирующих органов, участковых уполномоченных обычно не проводится», — рассказал «Известиям» адвокат, руководитель уголовно-правовой практики международной коллегии адвокатов города Москвы «Почуев, Зельгин и партнеры» Никита Головин.
Получение доступа к личному кабинету на «Госуслугах» — это сейчас одна из основных целей мошенников, пояснила куратор платформы Народного фронта «Мошеловка» Алла Храпунова. До октября 2023 года злоумышленникам было довольно легко использовать скомпрометированные учетные записи без ведома жертвы. Но вскоре портал ввел обязательную двухфакторную идентификацию и преступникам пришлось подключать социальную инженерию для входа и под разными предлогами просить назвать пароль из SMS.
Рейтинг: 3 / 5


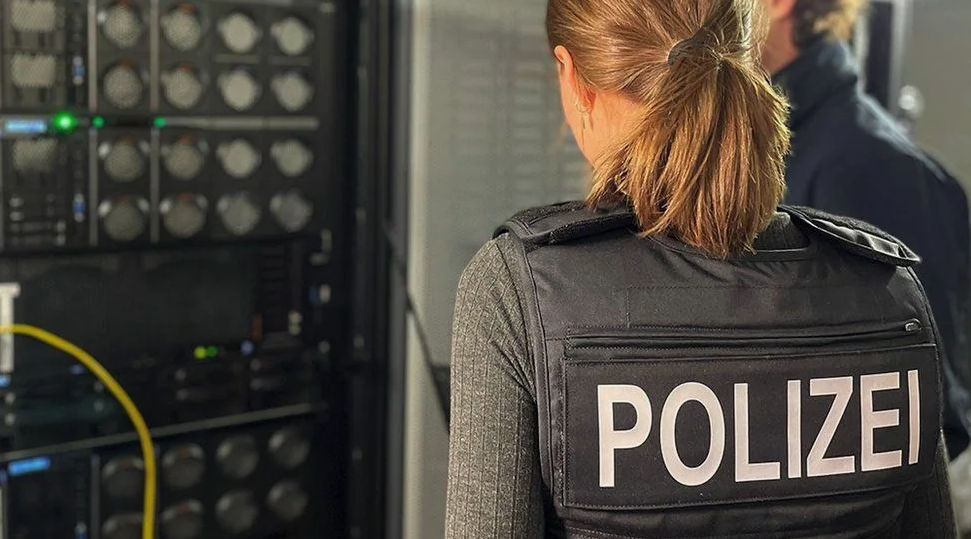
Международная кибероперация обезглавила гиганта европейского подпольного рынка.
В рамках международной операции, возглавляемой Германией, была прекращена деятельность популярной за рубежом нелегальной торговой площадки Nemesis. Местная полиция сообщила о захвате инфраструктуры ресурса и отключении его веб-сайта. Посетителей сайта встретило объявление о взятии под контроль площадки, дополненное анимацией в стиле компьютерной игры 1990-х годов, символизирующей уничтожение Nemesis.
Пресс-релиз Федерального ведомства уголовной полиции Германии (BKA) подчёркивает, что закрытие Nemesis и преследование его операторов нанесли серьёзный удар по участникам подпольной экономики даркнета и продемонстрировали эффективность международного правоприменения в цифровом пространстве.
По данным СМИ, администраторы сайта пока не идентифицированы. Началу совместной захват-операции предшествовало расследование длиной в полтора года, в результате которого удалось обнаружить инфраструктуру торговой площадки в Германии и Литве.
Непосредственно в ходе операции были изъяты серверы и данные, которые могут помочь идентифицировать пользователей нелегальной платформы. Кроме того, были конфискованы активы в криптовалюте на сумму около 102 000 долларов США, полученные, предположительно, незаконным путём. Операторы сайта подозреваются в торговле наркотиками и управлении преступной торговой платформой.
Даркнет-площадка Nemesis была основана в 2021 году и быстро набрала популярность. На момент ликвидации она насчитывала более 150 000 пользователей и свыше 1 100 продавцов, примерно 20% из которых, по оценкам полиции, находились в Германии. На площадке продавались наркотики, скомпрометированные данные, а также услуги в области киберпреступности, включая вредоносное программное обеспечение для вымогательства и инструменты для проведения как фишинговых, так и DDoS-атак.
Опыт предыдущих операций против киберпреступных рынков показывает, что даже после закрытия инфраструктуры, преступники могут вновь возобновить свою деятельность. Например, после недавнего закрытия веб-сайта известной группы вымогателей LockBit, её администратор заявил о запуске нового сайта, утверждая, что инцидент никак не повлиял на бизнес группировки.
-
Take Your Classy Bonus egjsfhhjgm.temp.swtest.ru 0J
Новый пользователь ( Добро пожаловать!) / 10.00 баллы
-
marussia
Автору за прочтение («Алисе» дадут полный карт-бланш. Нейросеть «Яндекса» получит доступ к банковским приложениям и персональным данным россиян (marussia)) / 0.50 баллы
-
marussia
Автору за прочтение («Алисе» дадут полный карт-бланш. Нейросеть «Яндекса» получит доступ к банковским приложениям и персональным данным россиян (marussia)) / 0.50 баллы
-
marussia
Автору за прочтение («Алисе» дадут полный карт-бланш. Нейросеть «Яндекса» получит доступ к банковским приложениям и персональным данным россиян (marussia)) / 0.50 баллы
-
Access Your Corroborated Bonus cb860673.tw1.ru N0
Новый пользователь ( Добро пожаловать!) / 10.00 баллы
-
Beaconneu
Новый пользователь ( Добро пожаловать!) / 10.00 баллы
-
marussia
Автору за прочтение («Алисе» дадут полный карт-бланш. Нейросеть «Яндекса» получит доступ к банковским приложениям и персональным данным россиян (marussia)) / 0.50 баллы
-
Withdraw Your Money Now cb860673.tw1.ru 5H
Новый пользователь ( Добро пожаловать!) / 10.00 баллы
-
marussia
Автору за прочтение («Алисе» дадут полный карт-бланш. Нейросеть «Яндекса» получит доступ к банковским приложениям и персональным данным россиян (marussia)) / 0.50 баллы
-
marussia
Автору за прочтение («Алисе» дадут полный карт-бланш. Нейросеть «Яндекса» получит доступ к банковским приложениям и персональным данным россиян (marussia)) / 0.50 баллы


 Тот самый момент, когда научился считать


 Новый пользователь

 Автору за прочтение
Подробнее...